Docker sinnvoll einsetzen: Vorteile und Nachteile
Docker kann Deployments reproduzierbarer machen. Dafür braucht es klare Zuständigkeiten, sichere Konfiguration und getestete Wiederherstellung. Dieser Leitfaden hilft, Container, VM und SaaS einzuordnen.
Inhaltsverzeichnis
Eine Anwendung läuft auf dem Rechner ihres Entwicklers. Wie wird daraus ein Unternehmensdienst, den Ihr Team wiederholbar bereitstellen, aktualisieren und im Störungsfall wiederherstellen kann? Docker kann helfen, wenn Abhängigkeiten und unterschiedliche Umgebungen wiederholt Probleme verursachen. Es ist jedoch kein automatischer Kosten-, Sicherheits- oder Verfügbarkeitsvorteil.
Kurzentscheidung: Prüfen Sie Docker, wenn reproduzierbare Deployments ein konkretes Problem lösen und ein tragfähiges Betriebsmodell vorhanden ist. Eine passende SaaS-Lösung oder eine virtuelle Maschine kann einfacher sein. Fehlende Betriebsverantwortung, ungeklärte Datensicherung oder nicht erfüllte Verfügbarkeitsanforderungen sind keine Argumente gegen Container im Allgemeinen – sie sind Freigabeblocker für den Produktivbetrieb jeder Architektur.
Was Docker verpackt – und was nicht
Ein Docker-Image ist eine Vorlage, die eine Anwendung und benötigte Dateien und Abhängigkeiten enthält. Ein Container ist eine laufende Instanz dieses Images. Ein Volume ist ein Speicherbereich, in dem Daten unabhängig vom Lebenszyklus eines einzelnen Containers abgelegt werden können.
Container teilen den Kernel ihrer Laufzeitumgebung; eine virtuelle Maschine besitzt dagegen ein eigenes Gastbetriebssystem mit eigenem Kernel. Container und VMs schließen sich nicht aus: Ein Docker-Host kann selbst eine VM sein. Die Wahl hängt unter anderem von Anwendung, benötigtem Betriebssystem und gewünschter Isolation ab. Aus der Bauweise allein folgt keine pauschale Leistungs- oder Sicherheitsgarantie.
Docker Engine ist die Laufzeitumgebung für Container; Docker Desktop ist ein separates Produkt. Prüfen Sie die Lizenzbedingungen für Docker Desktop vor der betrieblichen Nutzung separat anhand des geplanten Einsatzes. Eine Lizenzbewertung ist nicht Gegenstand dieses Beitrags.
Docker Vorteile und Nachteile im Vergleich
| Aspekt | Möglicher Nutzen | Grenze oder zusätzliche Aufgabe |
|---|---|---|
| Bereitstellung | Ein definiertes Image kann Anwendung und Abhängigkeiten bündeln und Deployments nachvollziehbarer machen. | Images, Basis-Images und Konfigurationen müssen gepflegt und aktualisiert werden. Externe Dienste und Daten werden nicht automatisch vereinheitlicht. |
| Trennung von Diensten | Komponenten lassen sich getrennt betreiben und aktualisieren. | Netzwerke, Ports, Zugangsdaten und Kommunikation zwischen Diensten müssen geplant werden. Container teilen den Kernel ihrer Laufzeitumgebung. |
| Wiederanlauf | Ein Container kann aus einem Image neu erstellt werden. | Persistente Daten werden dadurch nicht wiederhergestellt. Dafür braucht es ein separates Backup- und Restore-Verfahren. |
| Betrieb mit Compose | Ein überschaubarer Stack lässt sich auf einem Server gemeinsam konfigurieren. | Host, Engine, Images, Logs, Monitoring und Störungsreaktion bleiben Betriebsaufgaben. Ein einzelner Server ist eine mögliche Ausfallgrenze. |
| Sicherheit | Berechtigungen und Laufzeitkonfiguration lassen sich gezielt festlegen. | Docker ersetzt keine Sicherheitsarbeit. Daemon-Zugriff, privilegierte Container, Zugangsdaten, Images und Host-Updates müssen kontrolliert werden. |
Der zentrale praktische Vorteil ist häufig eine wiederholbare Bereitstellung, nicht der Wegfall von Betriebsarbeit. Wenn ein Dienst auf mehreren Umgebungen mit denselben Abhängigkeiten laufen soll, kann ein Image den Weg von „auf meinem Rechner funktioniert es“ zu einer dokumentierten Bereitstellung verkürzen. Konfigurationen, externe Schnittstellen und Daten müssen trotzdem passend eingerichtet werden.
Ein Volume kann Daten über das Entfernen eines Containers hinaus erhalten. Es schützt aber nicht vor versehentlicher Löschung, Hostausfall oder beschädigten Daten. Für produktive Daten müssen Sicherungsort, Aufbewahrung und Wiederherstellung festgelegt und praktisch geprüft werden.
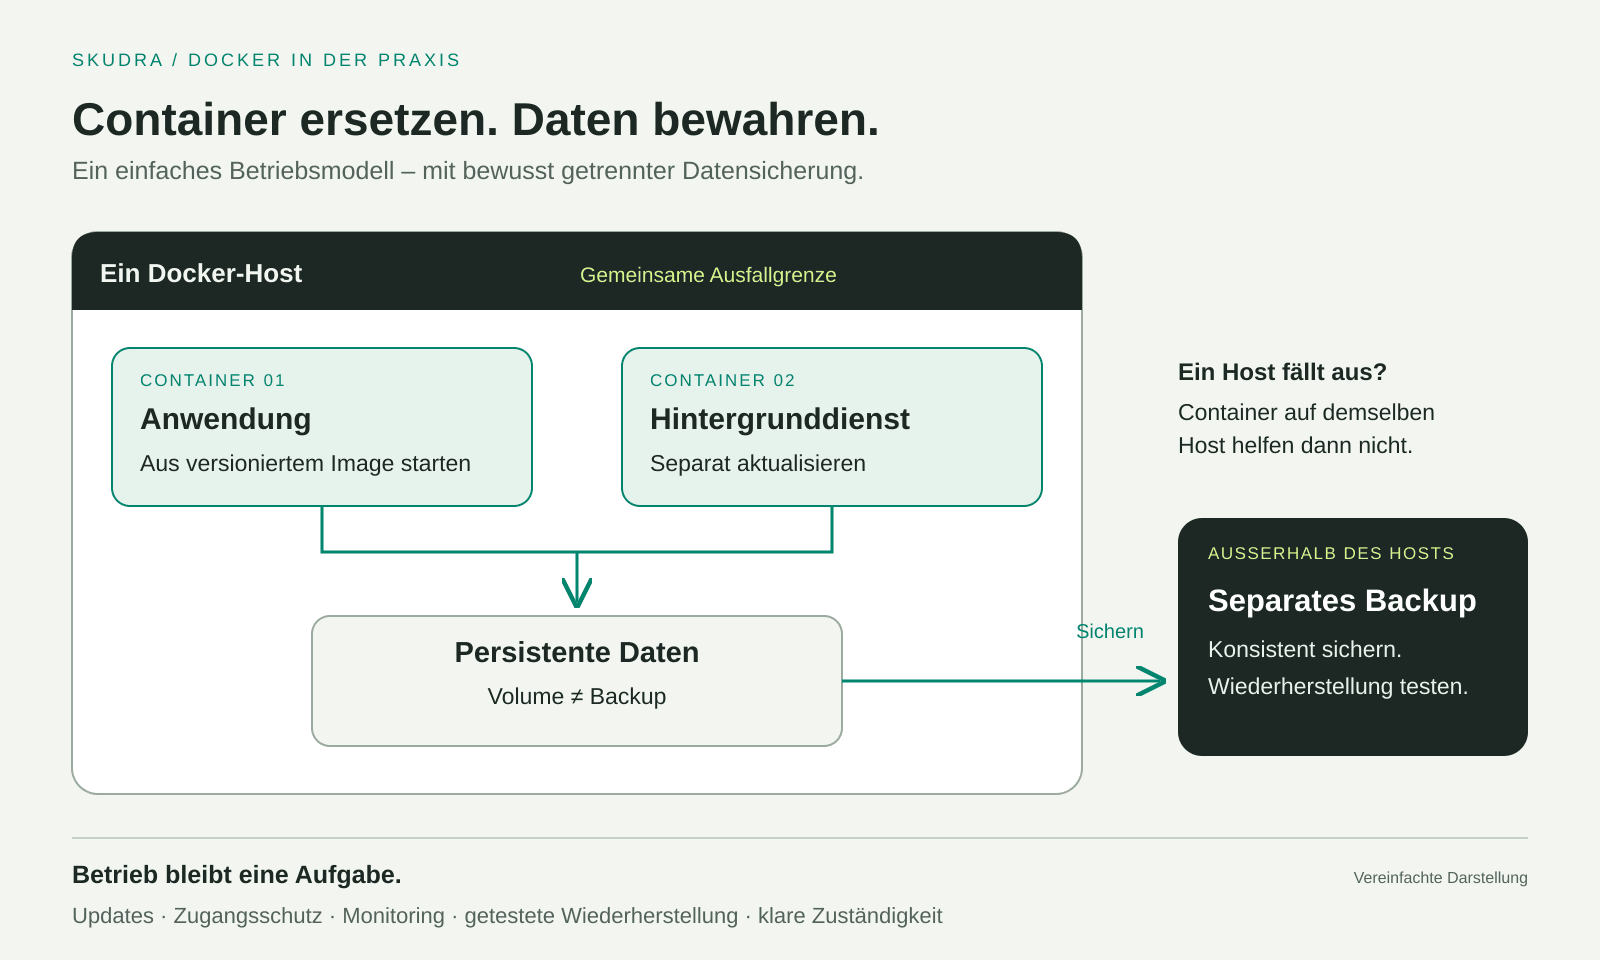
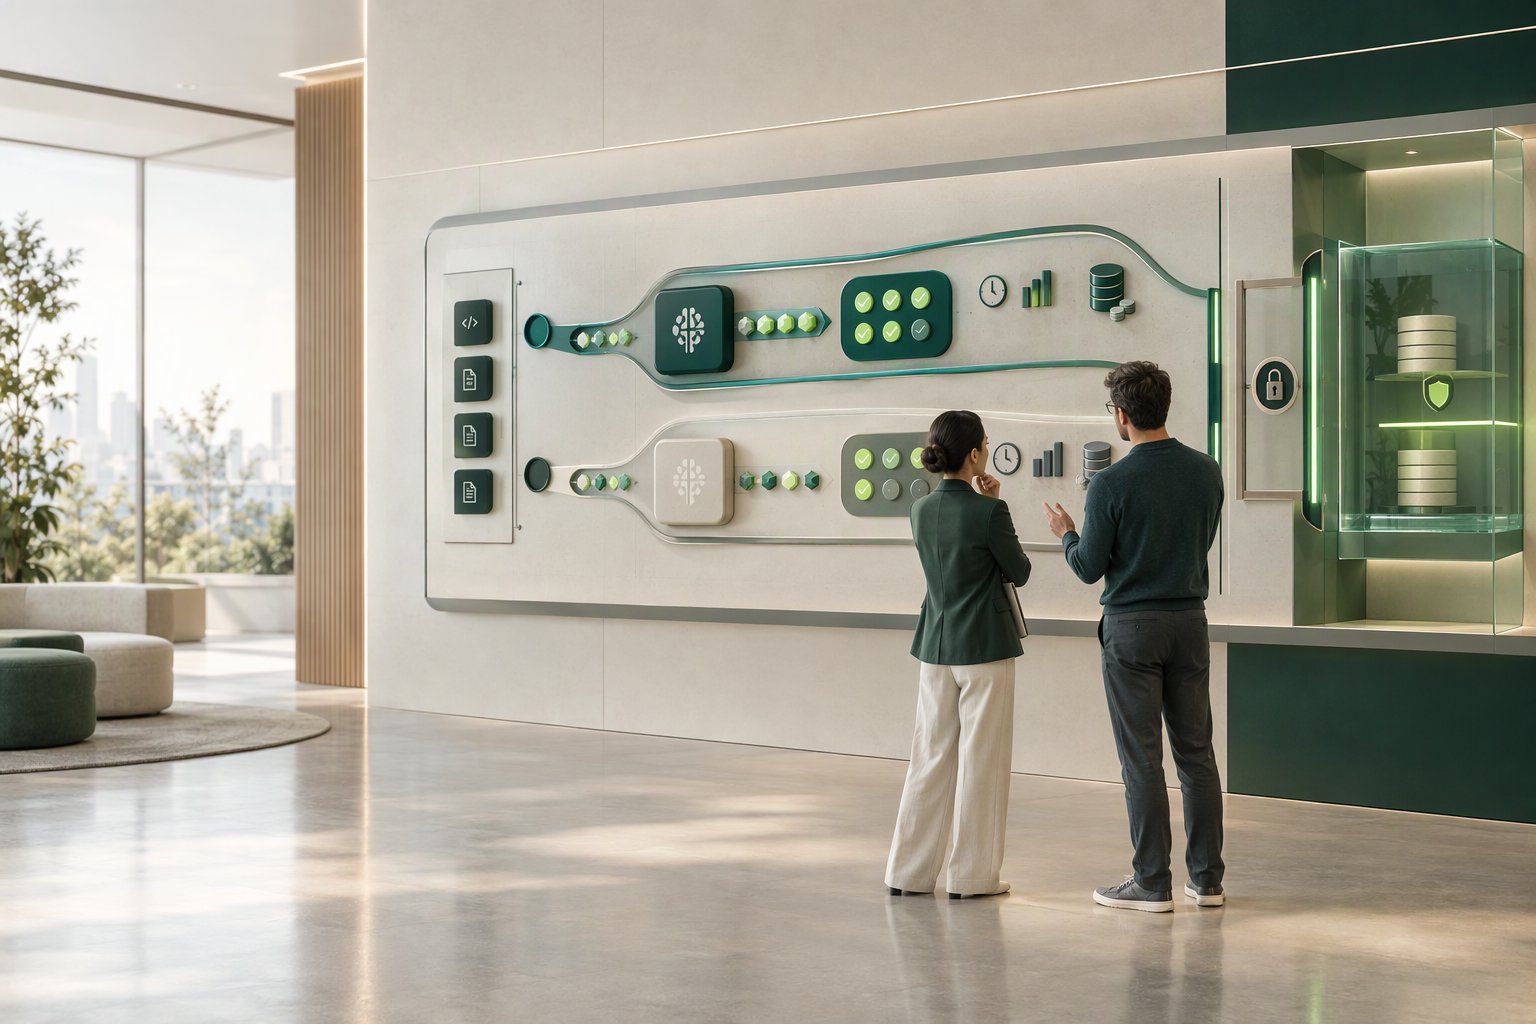
Container lassen sich neu erstellen. Ein Volume bewahrt Daten über den Container hinaus; ein getrenntes Backup schützt vor anderen Ausfällen. Die Wiederherstellung muss praktisch getestet werden. Grafik anklicken zum Vergrößern.
Wann ist Docker sinnvoll? Drei illustrative Beispiele
Die folgenden Fälle sind Beispiele zur Einordnung, keine dokumentierten Kundenprojekte. Prüfen Sie jeweils auch, ob eine einfachere Alternative denselben Bedarf erfüllt.
1. Dokumentenworkflow mit Webdienst und Hintergrundverarbeitung. Eine individuelle Anwendung nimmt Dokumente entgegen; ein separater Dienst verarbeitet sie weiter. Container können helfen, die Komponenten und ihre Laufzeitabhängigkeiten nachvollziehbar bereitzustellen. Vor dem Produktivbetrieb müssen Datenablage, Warteschlangen, Zugangsdaten, Protokollierung, Updates und Wiederherstellung geklärt sein. Einfachere Alternative: Deckt eine geeignete SaaS- oder Managed-Lösung den Ablauf und die erforderlichen Integrationen ab, muss das Unternehmen den Containerbetrieb möglicherweise nicht selbst übernehmen.
2. Individuelle Anwendung mit Test- und Produktivumgebung. Wenn Unterschiede zwischen Entwicklungs-, Test- und Betriebsumgebung regelmäßig zu Bereitstellungsproblemen führen, kann ein versioniertes Image den Ablauf vereinheitlichen. Für den Produktivbetrieb braucht es weiterhin getrennte Konfigurationen, geregelte Freigaben und einen erprobten Rückfallweg. Einfachere Alternative: Bei einer stabilen Einzelanwendung kann eine dokumentierte VM mit verlässlichem Updateprozess genügen.
3. KI-Prototyp auf dem Weg in den Betrieb. Container können die Bereitstellung eines Prototyps samt benötigten Komponenten reproduzierbarer machen. Vor dem Produktivbetrieb sind Datenzugriff, Zugangsdaten, Freigaben, Ressourcenverbrauch, Monitoring und Updateverantwortung zu prüfen. Bei Anforderungen an GPU oder andere Hardwarezugriffe muss die konkrete Anwendung getestet werden. Einfachere Alternative: Ein verwalteter Dienst kann besser passen, wenn er die nötigen Funktionen und Datenanforderungen erfüllt und sein Kostenmodell für den Anwendungsfall geeignet ist.
Wann Container unnötige Komplexität schaffen – und was den Betrieb blockiert
Containerisierung löst nicht jedes Betriebsproblem. Eine passende SaaS-Lösung kann zusätzliche Pflege und Störungsaufgaben vermeiden. Eine selten geänderte Einzelanwendung, die zuverlässig auf einer VM läuft, muss nicht allein aus Modernisierungsgründen migriert werden. Bei Legacy-Software sind Herstellerunterstützung, Installationsverfahren und benötigte Hardware im Einzelfall zu prüfen.
Davon zu unterscheiden sind Freigabeblocker für den Produktivbetrieb. Fehlt eine zuständige Person für Updates und Störungen, ist die Wiederherstellung nicht getestet oder reicht die geplante Redundanz nicht für das vereinbarte Verfügbarkeitsziel, sollte der Dienst nicht produktiv gehen. Das gilt für Container ebenso wie für eine VM oder selbst betriebene Software außerhalb von Containern. Ein begrenzter Pilot in einer geeigneten Testumgebung kann dennoch sinnvoll sein, sofern er keine unvertretbaren Risiken für produktive Daten oder Dienste erzeugt.
Die Zahl der Anwendungen allein entscheidet wenig. Benennen Sie zuerst das Bereitstellungsproblem und prüfen Sie dann, ob Container es mit vertretbarem Aufwand lösen.
Docker Compose oder Kubernetes?
Compose eignet sich als Möglichkeit, einen überschaubaren Stack zusammengehöriger Dienste zu konfigurieren und auf einem einzelnen Server zu betreiben. Das ist ein pragmatischer Einstieg, wenn die mögliche Ausfallgrenze dieses Servers zum Einsatzzweck passt.
Kubernetes ist eine Plattform zur Verwaltung containerisierter Workloads. Sie bietet Funktionen unter anderem für Skalierung, Failover und automatisierte Rollouts. Ob diese Funktionen gebraucht werden, ist eine Betriebsentscheidung. Kubernetes bringt eine zusätzliche Plattform mit, die eingerichtet und betrieben werden muss. Wählen Sie danach, ob Anforderungen an Clusterbetrieb, Skalierung und Ausfallverhalten den zusätzlichen Aufwand rechtfertigen – nicht nach der Annahme, Container bedeuteten automatisch Kubernetes.
Betriebsaufwand: Einführung und Alltag getrennt planen
Bei der Einführung werden Anwendung und Abhängigkeiten geprüft, Containergrenzen festgelegt und Konfiguration sowie Zugriffsrechte dokumentiert. Datenmigration, Deployment und Rückfall sollten in einer geeigneten Testumgebung erprobt werden. Je nach Produkt und Umfeld kommen Infrastruktur-, Lizenz- oder Schulungsaufgaben hinzu.
Im laufenden Betrieb müssen Hostsystem, Docker Engine sowie Basis- und Anwendungs-Images aktuell gehalten werden. Dazu kommen der Schutz von Zugangsdaten, die Kontrolle von Zugriffsrechten, die Auswertung von Logs und Monitoring sowie klare Zuständigkeiten für Updates und Störungen. Die Docker-Sicherheitsdokumentation behandelt unter anderem den Docker-Daemon und die Containerkonfiguration als sicherheitsrelevante Bereiche.
Für einen wirtschaftlichen Vergleich erfassen Sie Einführung und laufende Wartung getrennt. Berücksichtigen Sie außerdem Teamkenntnis, Änderungsfrequenz, Datenkritikalität, Verfügbarkeitsziel, Wiederherstellungsanforderungen und die Kosten einer Alternative wie SaaS oder Managed Service. Ohne diese Angaben sind pauschale Aussagen zu Zeit- oder Kostenvorteilen nicht belastbar.
Entscheidungsmatrix für den Mittelstand
| Prüffrage | Entscheidungsregel |
|---|---|
| Gibt es ein konkretes Bereitstellungsproblem? | Wenn Umgebungsunterschiede oder wiederkehrende Deploymentprobleme bestehen, kann ein begrenzter Container-Pilot sinnvoll sein. Ohne ein solches Problem sollte eine Migration einen anderen belegbaren Nutzen haben. |
| Sind Änderungen häufig oder Abhängigkeiten schwer beherrschbar? | Häufige Änderungen oder klar abgrenzbare Dienste sprechen dafür, Container als Bereitstellungsoption zu prüfen. Bei einer stabilen Einzelanwendung kann eine VM ausreichen. |
| Ist eine Betriebsverantwortung benannt? | Ohne Zuständigkeit für Updates, Zugänge und Störungen keine Produktivfreigabe – unabhängig von der gewählten Architektur. |
| Sind Sicherung und Wiederherstellung nachgewiesen? | Ohne ein separates Backup und einen erfolgreichen Restore-Test keine Produktivfreigabe für Dienste mit persistenten Daten. Ein Volume allein genügt nicht. |
| Entspricht die Ausfallvorsorge dem Verfügbarkeitsziel? | Wenn ein einzelner Host als Ausfallgrenze nicht akzeptabel ist, muss vor dem Produktivbetrieb eine passende Redundanz- und Wiederanlaufplanung umgesetzt werden. Compose allein erfüllt diese Anforderung nicht. |
| Ist eine geeignete SaaS- oder Managed-Lösung verfügbar? | Vergleichen Sie Funktionsumfang, Integration, Datenanforderungen und Kosten mit dem selbst betriebenen Stack. Wenn die Alternative den Bedarf abdeckt, kann sie Betriebsaufwand vermeiden. |
Pilot-Checkliste mit Abnahmekriterien
- Wählen Sie einen klar abgegrenzten Dienst und dokumentieren Sie das konkrete Problem, das Docker lösen soll.
- Benennen Sie Zuständigkeiten für Host, Images, Zugangsdaten, Updates und Störungsreaktion. Klären Sie, ob der Pilot produktive Daten oder Dienste berührt.
- Erstellen Sie eine versionierte, dokumentierte Konfiguration. Abnahmekriterium: Eine zweite Bereitstellung aus dieser Konfiguration gelingt in einer geeigneten Testumgebung und der Ablauf ist nachvollziehbar dokumentiert.
- Identifizieren Sie persistente Daten und richten Sie ein separates Backup ein. Abnahmekriterium: Ein Restore wird tatsächlich auf einer getrennten Zielumgebung durchgeführt; die wiederhergestellten Daten und die Funktionsfähigkeit des Dienstes werden geprüft.
- Spielen Sie ein Update und den Rückfall auf den vorherigen Stand durch. Abnahmekriterium: Der Rückfall ist dokumentiert und berücksichtigt Datenbankänderungen. Dazu gehört eine geprüfte Strategie für Migrationen, etwa ein kompatibler Rückweg oder ein getestetes Wiederherstellen der Datenbank aus einer Sicherung.
- Legen Sie vor dem Produktivstart fest, welches Verfügbarkeitsziel gelten soll und ob die geplante Architektur samt Redundanz dieses Ziel erfüllt.
- Entscheiden Sie anhand der Ergebnisse: Hat sich die Bereitstellung nachweislich wiederholen lassen, funktionieren Restore und Rückfall, und sind Zuständigkeiten sowie laufende Pflege geklärt?
Fazit: Beginnen Sie mit einem abgegrenzten Dienst und klaren Abnahmekriterien. Überzeugt der Pilot bei Bereitstellung, Restore und Rückfall, können Sie den Einsatz gezielt ausbauen. Bleibt die vorhandene VM oder eine passende SaaS-Lösung einfacher, ist auch das ein gutes Ergebnis.
Sie möchten eine individuelle Anwendung oder Automatisierung umsetzen und das passende Betriebsmodell klären? Besprechen Sie Ihr Vorhaben mit SKUDRA.